Gdy przy adresie strony widzisz kłódkę i skrót HTTPS, za tym widokiem stoi certyfikat SSL oraz protokół TLS. Wyjaśniam, czym jest to zabezpieczenie, jak działa w praktyce, ile może kosztować, kiedy naprawdę go potrzebujesz i jak wdrożyć je bez problemów z przekierowaniami, formularzami oraz SEO.
SSL szyfruje połączenie i potwierdza tożsamość strony
- SSL chroni dane przesyłane między przeglądarką a serwerem.
- Współczesne strony korzystają technicznie z TLS, choć określenie „certyfikat SSL” nadal jest powszechne.
- HTTPS ogranicza ryzyko przechwycenia haseł, danych formularzy i płatności.
- Podstawowy certyfikat może kosztować 0 zł, jeśli korzystasz z automatycznego rozwiązania Let’s Encrypt.
- Samo SSL nie zabezpiecza strony przed hakowaniem, złośliwym kodem ani słabymi hasłami.
Czym jest SSL i co naprawdę chroni
SSL, czyli Secure Sockets Layer, to historyczna nazwa technologii zabezpieczającej komunikację w internecie. Jej zadaniem jest szyfrowanie danych przesyłanych między urządzeniem użytkownika a serwerem strony oraz potwierdzenie, że połączenie prowadzi do właściwej domeny.
W praktyce dane wpisane w formularzu kontaktowym, panelu logowania czy koszyku zakupowym nie powinny być przesyłane otwartym tekstem. Dzięki szyfrowaniu osoba korzystająca z tej samej sieci Wi-Fi ma znacznie mniejszą możliwość podejrzenia informacji. To szczególnie ważne w hotelach, kawiarniach, biurach i innych publicznych sieciach.
SSL, HTTPS i kłódka oznaczają różne rzeczy
HTTPS to bezpieczna wersja protokołu HTTP. SSL lub współczesny TLS zapewnia warstwę szyfrującą, a certyfikat cyfrowy pozwala przeglądarce zweryfikować serwer. Kłódka w pasku adresu jest więc wizualnym sygnałem, że połączenie zostało zestawione z użyciem certyfikatu.
Nie traktuję jednak kłódki jako dowodu, że właściciel strony jest uczciwy. Certyfikat potwierdza kontrolę nad domeną i pomaga zabezpieczyć transmisję, ale nie gwarantuje jakości sklepu, prawdziwości oferty ani bezpieczeństwa całej witryny.
Jak działa bezpieczne połączenie HTTPS
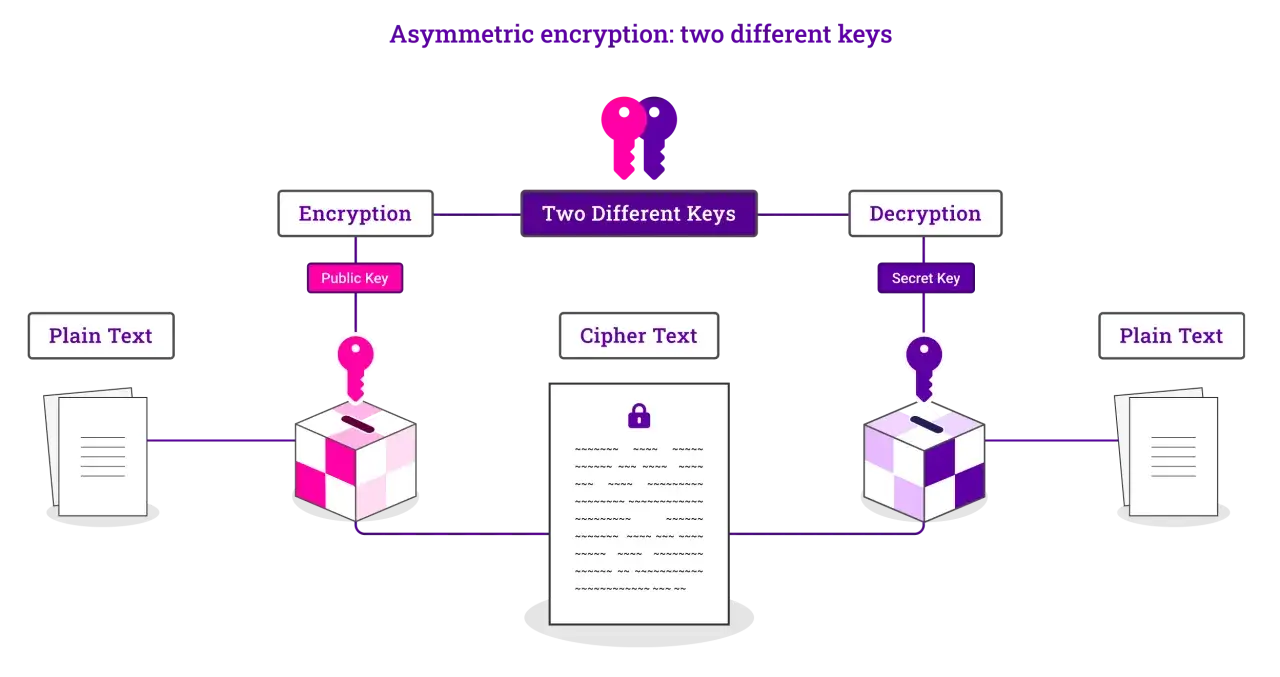
Po wejściu na adres HTTPS przeglądarka i serwer wykonują krótki proces nazywany handshake TLS. W jego trakcie ustalają sposób szyfrowania, serwer przedstawia certyfikat, a przeglądarka sprawdza między innymi jego ważność, nazwę domeny i zaufanie do wystawcy.
- Przeglądarka prosi serwer o bezpieczne połączenie.
- Serwer wysyła swój certyfikat oraz informacje potrzebne do uwierzytelnienia.
- Obie strony uzgadniają tymczasowy klucz sesyjny.
- Dalsza komunikacja jest szyfrowana i chroniona przed modyfikacją.
W uproszczeniu można porównać to do zamkniętej koperty, do której dostęp mają tylko uczestnicy rozmowy. Certyfikat nie szyfruje samodzielnie każdej wiadomości. Pomaga bezpiecznie rozpocząć połączenie, a później dane są obsługiwane przez szybkie szyfrowanie symetryczne.
Technologia zapewnia trzy istotne właściwości. Poufność utrudnia odczytanie danych, integralność pokazuje, czy ktoś ich nie zmienił, a uwierzytelnienie pomaga potwierdzić, że użytkownik łączy się z właściwym serwerem.
SSL a TLS i rodzaje certyfikatów
Choć branża nadal mówi „SSL”, współczesne przeglądarki korzystają z protokołu TLS, czyli Transport Layer Security. Stare wersje SSL są wycofane, dlatego przy konfiguracji serwera powinny być wyłączone. W praktyce warto korzystać z bezpiecznie skonfigurowanego TLS 1.2 lub TLS 1.3.
Sam certyfikat może mieć różny zakres i poziom walidacji. Dla większości stron wybór nie jest tak skomplikowany, jak sugerują oferty sprzedażowe.
| Rodzaj certyfikatu | Co potwierdza | Kiedy wystarczy |
|---|---|---|
| DV | Kontrolę nad domeną | Blog, strona firmowa, landing page, mały sklep |
| OV | Domenę i dane organizacji | Większa firma, serwis instytucjonalny, rozbudowany portal |
| EV | Rozszerzoną weryfikację organizacji | Specyficzne potrzeby formalne i wizerunkowe |
| Wildcard | Domenę oraz jej subdomeny | Serwisy używające wielu subdomen, na przykład sklep i panel |
Dla typowego bloga lub małej strony firmowej certyfikat DV jest zwykle wystarczający. Droższy wariant nie sprawi automatycznie, że strona będzie lepiej szyfrowana, a współczesne przeglądarki nie pokazują już specjalnego „zielonego paska” jako prostego wyróżnika certyfikatu EV.
Czy każda strona internetowa potrzebuje HTTPS
Moim zdaniem tak, także wtedy, gdy witryna nie sprzedaje produktów i nie przyjmuje haseł. Zwykła strona wizytówkowa również ładuje skrypty, formularze, pliki cookies i elementy analityczne. Bez HTTPS użytkownik może zobaczyć ostrzeżenie, a część funkcji przeglądarki nie będzie dostępna.
Bezpieczne połączenie ma znaczenie dla kilku obszarów:
- Zaufanie użytkowników, ponieważ brak HTTPS może wyglądać jak zaniedbanie.
- Logowanie i formularze, które przesyłają dane osobowe lub dostępowe.
- Płatności online, choć za ich bezpieczeństwo odpowiada także operator płatności.
- SEO i indeksowanie, ponieważ Google rekomenduje korzystanie z HTTPS jako standardu technicznego.
- Funkcje przeglądarki, takie jak geolokalizacja, powiadomienia czy dostęp do części API.
Trzeba przy tym zachować proporcje. HTTPS może być lekkim sygnałem jakości technicznej, ale nie zastąpi dobrego contentu, szybkości, użyteczności ani poprawnej architektury SEO. Nie jest też ochroną przed przejęciem konta administratora, podatną wtyczką WordPressa czy atakiem na serwer.
Ile kosztuje SSL i jak go wdrożyć
Podstawowy certyfikat może kosztować 0 zł. Rozwiązania takie jak Let’s Encrypt wydają certyfikaty automatycznie, często na okres około 90 dni, dlatego serwer powinien mieć skonfigurowane automatyczne odnawianie. Płatne certyfikaty kosztują zwykle od kilkudziesięciu do kilkuset złotych rocznie, a certyfikaty wielodomenowe lub wymagające dodatkowej walidacji mogą być droższe.
Najważniejszy jest nie sam zakup, lecz poprawne wdrożenie. Na typowej stronie robię to w następującej kolejności:
- Wybieram certyfikat obejmujący właściwą domenę i potrzebne subdomeny.
- Instaluję go na serwerze lub włączam w panelu hostingowym.
- Ustawiam przekierowanie 301 z HTTP na HTTPS.
- Aktualizuję adres kanoniczny, mapę strony, linki wewnętrzne i ustawienia analityki.
- Sprawdzam, czy nie występuje mixed content, czyli mieszanie bezpiecznych i niezabezpieczonych zasobów.
- Konfiguruję automatyczne odnowienie oraz monitoring daty wygaśnięcia.
Najczęstszy błąd polega na zainstalowaniu certyfikatu i uznaniu zadania za zakończone. Jeśli grafiki, arkusze CSS albo skrypty nadal ładują się przez HTTP, przeglądarka może blokować część zasobów, a strona będzie działać nieprzewidywalnie.
Najczęstsze błędy po instalacji certyfikatu
Brak przekierowania z HTTP
Strona może być dostępna jednocześnie pod wersją HTTP i HTTPS. To nie tylko problem bezpieczeństwa, ale także niepotrzebne rozproszenie adresów i sygnałów SEO. Powinna istnieć jedna preferowana wersja, a pozostała powinna prowadzić do niej przekierowaniem 301.
Nieaktualne adresy w kodzie strony
Po migracji warto sprawdzić absolutne adresy grafik, skryptów, fontów i formularzy. Mixed content często wynika z pojedynczego starego odwołania, którego nie widać na pierwszy rzut oka. Pomocne są raporty błędów w narzędziach deweloperskich przeglądarki.
Brak odnowienia certyfikatu
Wygasły certyfikat może całkowicie zablokować zaufanie do strony. Przy automatycznych certyfikatach odnawianie powinno działać samo, ale raz na jakiś czas sprawdzam, czy zadanie nie jest blokowane przez DNS, zaporę sieciową albo błędną konfigurację serwera.
Przeczytaj również: H2 w HTML - jak używać nagłówków H1, H2 i H3?
Przekonanie, że SSL zabezpiecza całą stronę
Certyfikat chroni transmisję, nie całą infrastrukturę. Nadal potrzebne są aktualizacje CMS-a, kopie zapasowe, silne hasła, uwierzytelnianie wieloskładnikowe i rozsądne uprawnienia użytkowników. To właśnie połączenie tych elementów daje realny poziom bezpieczeństwa.
Bezpieczna strona zaczyna się od poprawnej konfiguracji
Najkrótsza odpowiedź brzmi: SSL to mechanizm, który pomaga szyfrować komunikację ze stroną i potwierdzać jej tożsamość, a HTTPS jest widocznym efektem jego użycia. Dziś poprawniej mówić o TLS, ale w praktyce określenie SSL nadal funkcjonuje w hostingu, marketingu i rozmowach z wykonawcami stron.
Jeśli prowadzę blog, stronę firmową albo sklep, wybieram certyfikat obejmujący całą potrzebną domenę, wymuszam HTTPS, pilnuję odnowień i sprawdzam zasoby mieszane. Największą wartość daje nie najdroższy certyfikat, lecz konsekwentnie utrzymana konfiguracja, która nie ostrzega użytkowników i nie zostawia luk w podstawowej ochronie danych.